Fast jeder Hersteller schreibt heute Zero Trust auf sein Datenblatt. Firewalls, VPNs, Identitätslösungen, sogar Drucker werben damit. Das macht den Begriff schwer greifbar, und viele Geschäftsführer und IT-Leiter fragen sich zu Recht: Ist das ein Produkt, das ich kaufen muss? Ein Standard? Oder wieder ein Modewort?
Kurz gesagt: Zero Trust ist ein Prinzip, kein Produkt. Und es ist deshalb so relevant, weil die Annahme, auf der die meisten Firmennetze gebaut sind, nicht mehr stimmt.
Die alte Annahme: innen sicher, aussen gefährlich
Klassische IT-Sicherheit funktioniert wie eine Burg. Aussen die Mauer, also Firewall und VPN. Innen der Hof, in dem sich alle frei bewegen. Wer einmal drin ist, ob per Kabel im Büro oder per VPN von zu Hause, gilt als vertrauenswürdig. Server, Dateiablagen, Drucker und Datenbanken sind aus dem internen Netz erreichbar, oft ohne weitere Prüfung.
Dieses Modell hatte seine Berechtigung, als alle Mitarbeitenden im Büro sassen, alle Server im Keller standen und der einzige Weg ins Netz durch die Firewall führte. Heute trifft davon nichts mehr zu:
- Deine Daten liegen in Microsoft 365, in der Cloud eines Softwareanbieters und auf Laptops im Homeoffice.
- Externe IT-Partner, Lieferanten und Freelancer haben Zugänge ins Netz.
- Angreifer kommen nicht mehr durch die Mauer, sondern mit einem gültigen Passwort durch das Tor.
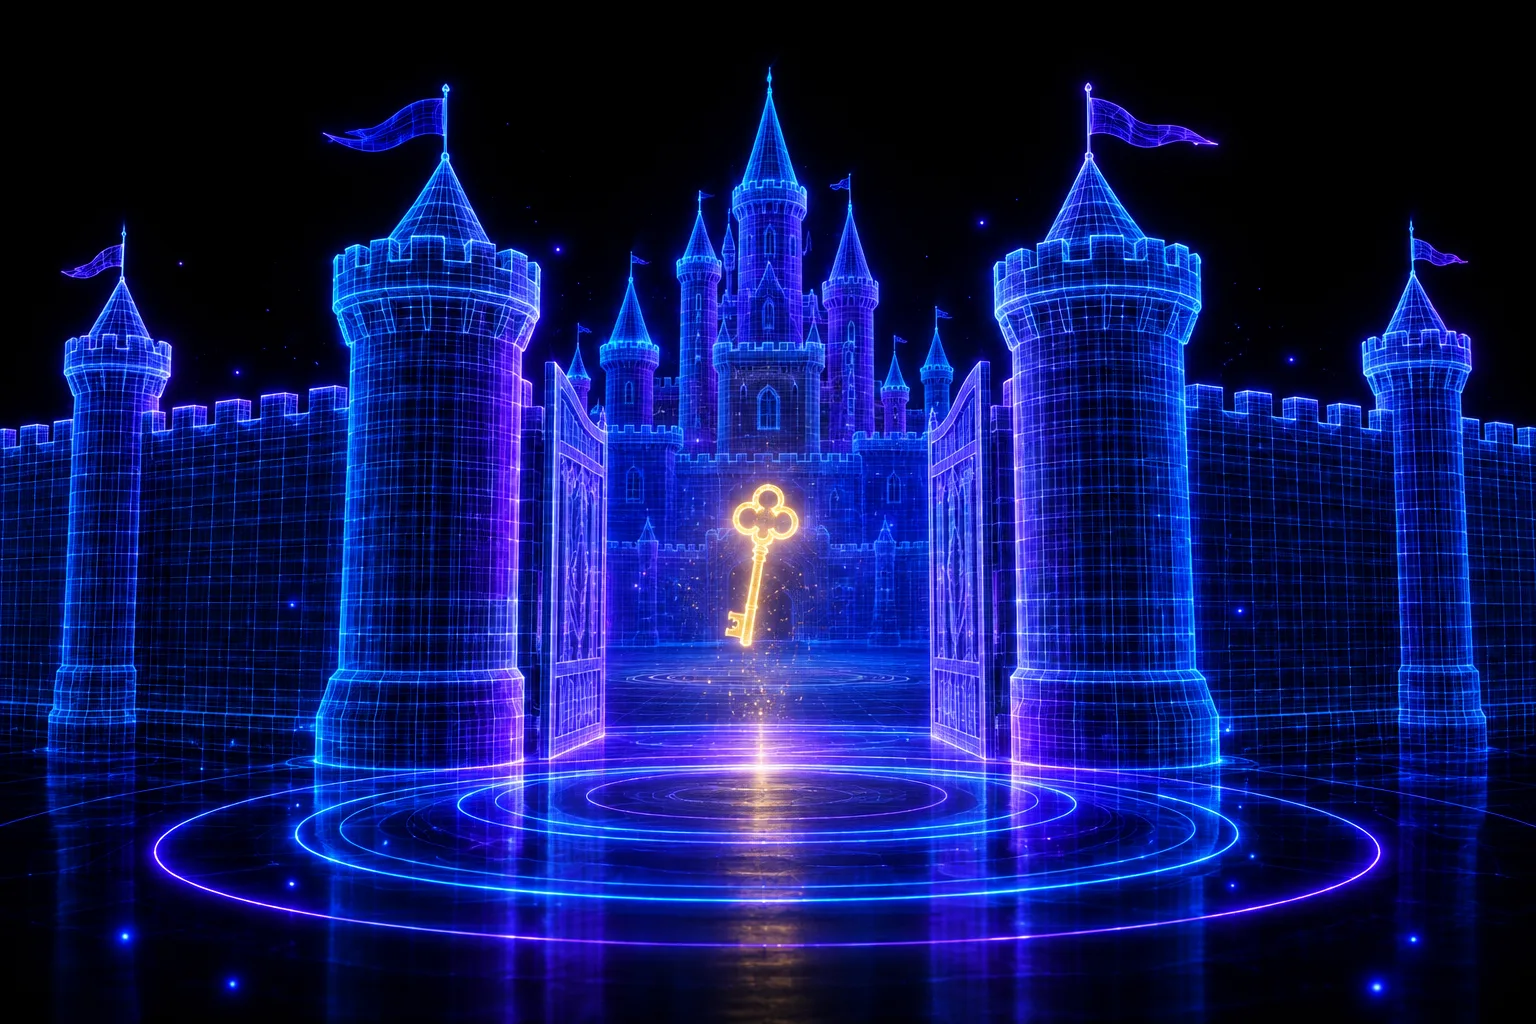
Der letzte Punkt ist entscheidend. Bei den meisten Vorfällen, die wir begleiten, hat niemand eine Firewall geknackt. Der Angreifer hatte Zugangsdaten: aus einer Phishing-Mail, aus einem Datenleck bei einem anderen Dienst, aus einem schwach gesicherten Fernzugriff. Sobald er im Netz war, hat ihm die Burg alle Türen geöffnet. Genau das ist bei Ransomware-Gruppen wie Akira der Normalfall: Erst ein Zugang, dann tagelange Bewegung im Netz, dann Verschlüsselung.
Was Zero Trust anders macht
Zero Trust dreht die Annahme um. Der Ort im Netz sagt nichts darüber aus, ob eine Anfrage vertrauenswürdig ist. Jeder Zugriff wird geprüft, egal ob er von innen oder aussen kommt. Der Begriff stammt aus dem Jahr 2010, die heute übliche Beschreibung liefert der US-Standard NIST SP 800-207. In der Praxis lässt er sich auf drei Regeln herunterbrechen:
- Jeden Zugriff explizit prüfen. Wer bist du, von welchem Gerät kommst du, ist das Gerät in Ordnung, und darfst du das, was du gerade tun willst? Diese Fragen werden bei jedem Zugriff gestellt, nicht nur beim Login am Morgen.
- So wenig Rechte wie möglich. Ein Konto bekommt Zugriff auf das, was es für seine Aufgabe braucht, und nicht mehr. Die Buchhaltung braucht keinen Zugriff auf die Entwicklungsserver, und ein Admin arbeitet nicht den ganzen Tag mit Admin-Rechten.
- Davon ausgehen, dass ein Angreifer schon drin ist. Das Netz wird so gebaut, dass ein kompromittiertes Gerät oder Konto möglichst wenig Schaden anrichten kann. Segmentierung, Protokollierung und Erkennung sind nicht Extras, sondern Teil des Designs.
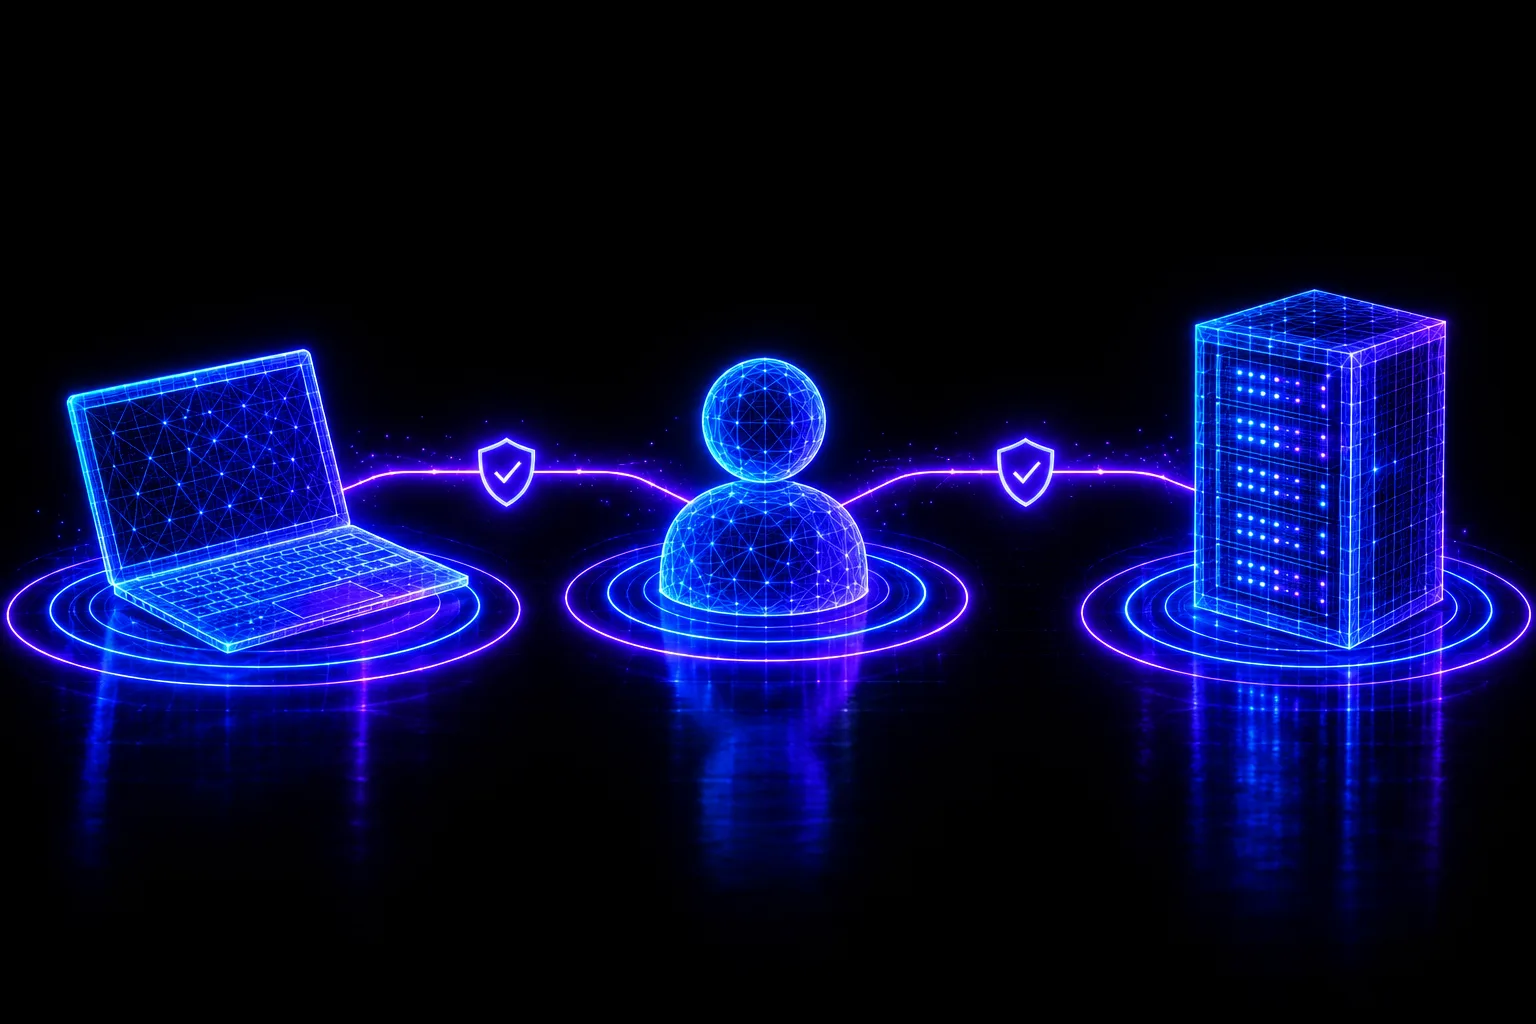
Wichtig dabei: Zero Trust bedeutet nicht, dass niemand mehr etwas darf. Es bedeutet, dass Vertrauen nicht pauschal vergeben wird, sondern pro Zugriff und auf Basis von Fakten.
Warum das gerade jetzt relevant ist
Drei Entwicklungen haben das Thema in den letzten Jahren vom Konzernthema zum KMU-Thema gemacht.
Die Angreifer haben sich angepasst. Ransomware-Gruppen arbeiten arbeitsteilig und industriell. Zugangsdaten werden gehandelt, der eigentliche Angriff läuft nach Handbuch. Ein KMU mit 50 Mitarbeitenden ist kein zu kleines Ziel mehr, sondern ein bequemes.
Das Netz hat keinen Rand mehr. Cloud, Homeoffice und externe Partner haben die Burgmauer durchlöchert. Ein VPN, das jedem verbundenen Gerät vollen Zugriff gibt, ist heute eher ein Risiko als ein Schutz.
Versicherer und Regulierer verlangen es. Cyberversicherungen fragen nach Multi-Faktor-Authentifizierung, Rechtevergabe und Segmentierung. NIS2 trifft über Lieferketten auch Schweizer Zulieferer. Das revidierte Datenschutzgesetz verlangt angemessene technische Massnahmen. Alle drei laufen auf dieselben Grundsätze hinaus.
Was Zero Trust nicht ist
Ein paar Klarstellungen, weil hier viel Marketing unterwegs ist:
- Kein Produkt. Kein einzelnes Tool macht dein Unternehmen "Zero Trust". Hersteller verkaufen Bausteine dafür, manche gute, manche nur umbenannte Firewalls.
- Kein Projekt mit Enddatum. Es ist eine Art, Zugriffe zu denken. Man fängt an und wird schrittweise besser.
- Kein Ersatz für Grundlagen. Backups, Updates und Awareness bleiben. Zero Trust ergänzt sie, indem es den Schaden begrenzt, wenn eine dieser Grundlagen versagt.
Womit ein KMU sinnvoll anfängt
Die vollständige Umsetzung nach Lehrbuch ist für ein KMU weder nötig noch bezahlbar. Der grösste Effekt kommt aus wenigen Schritten, die sich in Wochen statt Jahren umsetzen lassen:
- Multi-Faktor-Authentifizierung überall. Auf Microsoft 365 oder Google Workspace, auf dem VPN, auf jedem Admin-Zugang. Ohne MFA ist jedes gestohlene Passwort ein offenes Tor. Das ist die Massnahme mit dem besten Verhältnis von Aufwand zu Wirkung.
- Admin-Rechte trennen. Niemand arbeitet im Alltag mit einem Admin-Konto. Admin-Rechte gibt es auf separaten Konten, idealerweise nur für die Dauer der Aufgabe.
- Fernzugriff neu denken. Statt eines VPN, das ins ganze Netz führt, Zugriff pro Anwendung. Wer nur die Zeiterfassung braucht, bekommt nur die Zeiterfassung.
- Netz segmentieren. Server, Arbeitsplätze, Gäste-WLAN und Produktionsanlagen gehören in getrennte Zonen. Ein infizierter Laptop darf den Domänencontroller nicht direkt erreichen.
- Sehen, was passiert. Zero Trust geht davon aus, dass ein Angreifer drin sein könnte. Dann musst du ihn auch erkennen können: zentrale Protokollierung von Anmeldungen, Rechteänderungen und Endpoint-Aktivität, und jemand, der die Meldungen bearbeitet.
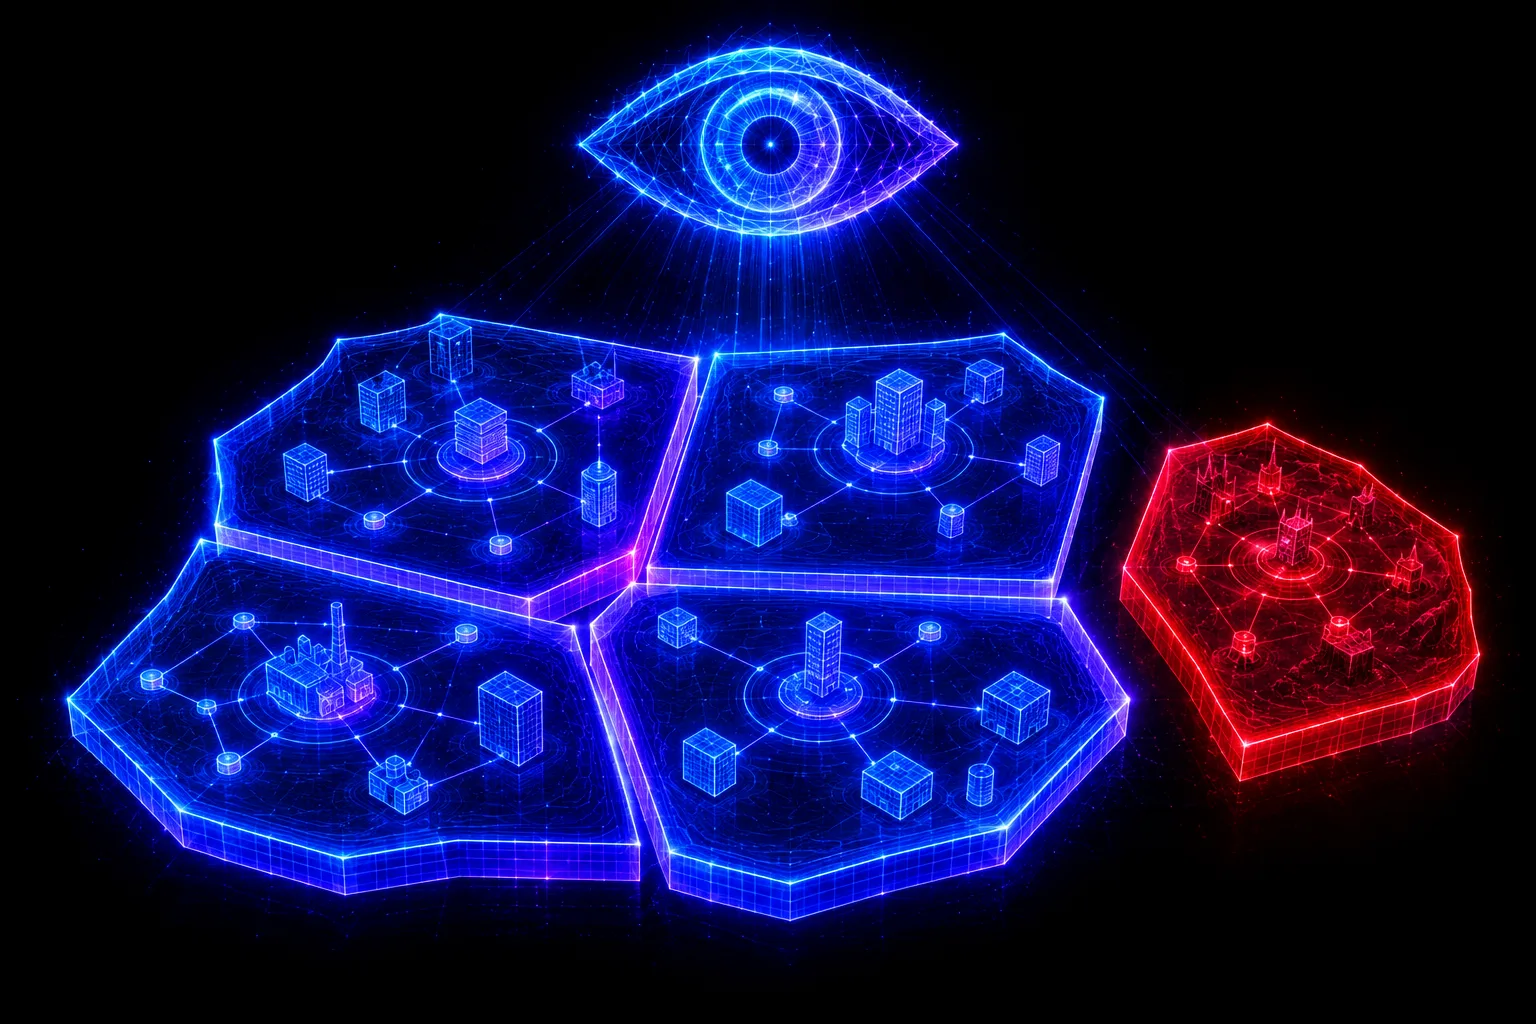
Der fünfte Punkt wird oft vergessen. Prüfen und einschränken ist die eine Hälfte, beobachten und reagieren die andere. Genau dafür haben wir Spectacles gebaut: Es sammelt die Ereignisse aus Endpoints, Identitäten und Cloud, erkennt, wenn sich ein Konto plötzlich anders verhält, und kann ein betroffenes System isolieren, bevor sich der Angreifer weiterbewegt.
Fazit
Zero Trust ist die Antwort auf eine einfache Beobachtung: Die Firmennetz-Grenze schützt nicht mehr, weil Angreifer mit gültigen Zugangsdaten durch das Tor kommen. Das Prinzip dagegen ist ebenfalls einfach: Jeden Zugriff prüfen, Rechte klein halten, davon ausgehen, dass jemand drin ist, und deshalb hinschauen.
Für ein KMU heisst das nicht, die IT neu zu bauen. Es heisst, mit MFA, getrennten Admin-Rechten und Sichtbarkeit anzufangen und den Rest schrittweise nachzuziehen. Wenn du wissen willst, wo dein Unternehmen dabei steht, zeigt dir ein Security Health Check die Lücken mit Prioritäten, und ein Architektur-Review liefert das Zielbild für den Umbau. Oder du bringst deine Fragen in ein Consulting-Gespräch mit.